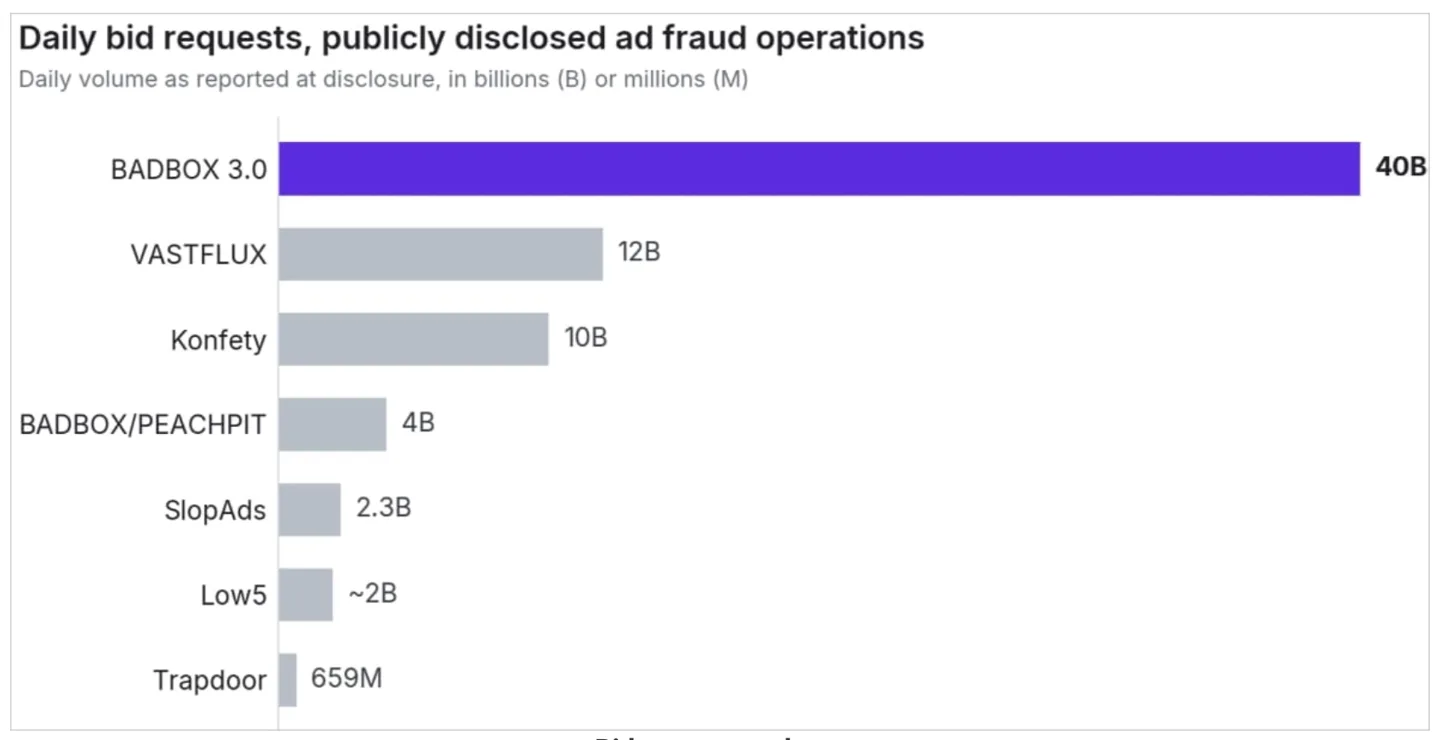
每天约 400 亿次广告竞价请求,峰值占联网电视广告流量的 4% 以上——这是安全公司 HUMAN Security 披露的 BADBOX 3.0 僵尸网络创下的纪录。2026年11月18日,该公司 Satori 威胁情报与研究团队宣布,已联合谷歌、Shadowserver 等伙伴阻断这轮被其称为”有公开记录以来按竞价量计算规模最大”的广告欺诈行动。
需先厘清一个易混淆的概念:400 亿是竞价请求数,不是被观看的广告数,不是成交金额,也不是被感染设备数。HUMAN 尚未公布该版本的独立感染设备数量。
后门在开箱之前就已装进盒子
与依赖钓鱼邮件或应用商店恶意软件的常见路径不同,BADBOX 3.0 把恶意代码植入硬件制造与固件供应链。受影响设备主要是运行 Android 开源项目(AOSP)的廉价手机、平板和电视盒子,在中国内地制造并销往海外,并非 Android TV OS 设备,也未通过 Play Protect 认证。用 HUMAN 首席信息安全官 Gavin Reid 的说法,盒子在消费者插电前就已被攻陷——播放机主永远看不到的视频广告,同时把家庭网络悄悄出租给陌生人。
感染链条以系统应用形态的后门为起点:它连接命令与控制服务器,由服务器下发下一步模块。研究人员追踪发现,下载指向一套持续维护的广告欺诈与代理模块目录,备份副本分散在多个托管服务上,删掉一份未必能阻止设备继续拉取恶意软件。
看不见的播放器,借来的名字
广告侧,一个系统应用用屏幕之外的透明播放器播放视频广告,竞价请求借用正规联网电视应用的名字,让流量看似真实——可那些应用根本没跑在被感染盒子上。Satori 测试了被冒名应用及对应硬件,未发现恶意行为;若把相关流量全部拦掉,正规请求也会被误杀。研究团队还发现服务器端广告插入伪造:部分请求谎称某台服务器已把广告插入视频流,而所谓设备和播放都不存在。
家庭宽带被偷偷”出租”
受感染设备还在机主不知情的情况下被编入多个住宅代理网络。HUMAN 识别出名为 PXYEDGE 的网络,对外宣传约 20 万个代理节点,观察到的独立连接峰值约 34 万。研究人员判断,它是 BADBOX 家族此前曝光的 IpMoYu 代理网络的继任者,复用了基础设施、模块谱系与任务服务器,诺基亚的独立分析也得出类似结论。
| 维度 | BADBOX 3.0 披露数据 |
|---|---|
| 峰值竞价请求 | 约 400 亿次/日,为前纪录 VASTFLUX 的三倍以上 |
| 占监测 CTV 流量 | 超过 4% |
| 代理网络规模 | PXYEDGE 约 20 万节点,独立连接峰值约 34 万 |
| 感染途径 | 廉价、未认证 AOSP 设备,固件预装后门 |
并非首次,也难言终结
2025年3月,HUMAN 与 Shadowserver 的联合行动切断了超过 50 万台 BADBOX 2.0 设备与控制服务器的通信,谷歌下架 24 款相关应用并对运营方提起诉讼,当时称截至 2025年4月已感染超 1000 万台安卓设备——这一数字属于上一轮,不适用于 3.0。此轮打击并未彻底摧毁网络,运营者随后重建并扩大规模。HUMAN 强调此次是经济性打击而非永久清除,廉价预感染硬件的供应链仍在。
普通消费者如何避坑
最直接的防护是购买渠道正规、通过 Play Protect 认证的设备,避开无品牌、无安全更新承诺的廉价 AOSP 盒子,并确认 Play Protect 处于开启状态。网络管理者可关注访客网段中,无品牌电视盒子向广告交易平台或代理基础设施发起的异常连接。
常见问题
400 亿次是感染设备数吗? 不是,指峰值日竞价请求量,官方未公布 3.0 版独立设备数。
正规电视盒子会中招吗? 披露针对未认证 AOSP 设备;通过 Play Protect 认证、运行 Android TV OS 的设备不在受影响之列。
信息来源
HUMAN Security 官方新闻稿、BleepingComputer、网易科技、IT之家(2026年11月18日至22日)。