把密码、密钥、内部文档交给 AI 工具处理,数据真的安全吗?安全公司 Dragos 首席研究官 HD Moore 用一次大规模实验给出了答案。据科技媒体 Ars Technica 2026 年 11 月 21 日报道,Moore 向多家 AI 服务商发送了近 200 万条带有可追踪“诱饵”的请求,结果发现 AI 服务链存在提示词被窃、转售商泄露数据、隐私设置形同虚设等问题。
实验方法:给每条请求埋一枚“金丝雀”
许多 AI 应用并不直接调用 OpenAI、Anthropic 等大厂模型,而是通过 OpenRouter、Vercel 之类的“AI 路由器”或网关转发请求,由后者按价格、适配度挑选可用的模型。请求在传输途中会加密,但进入这条层层转手的推理网络后,会在每个节点被解密,路由器要读取明文才能决定转给谁——风险正藏在这些中间环节。
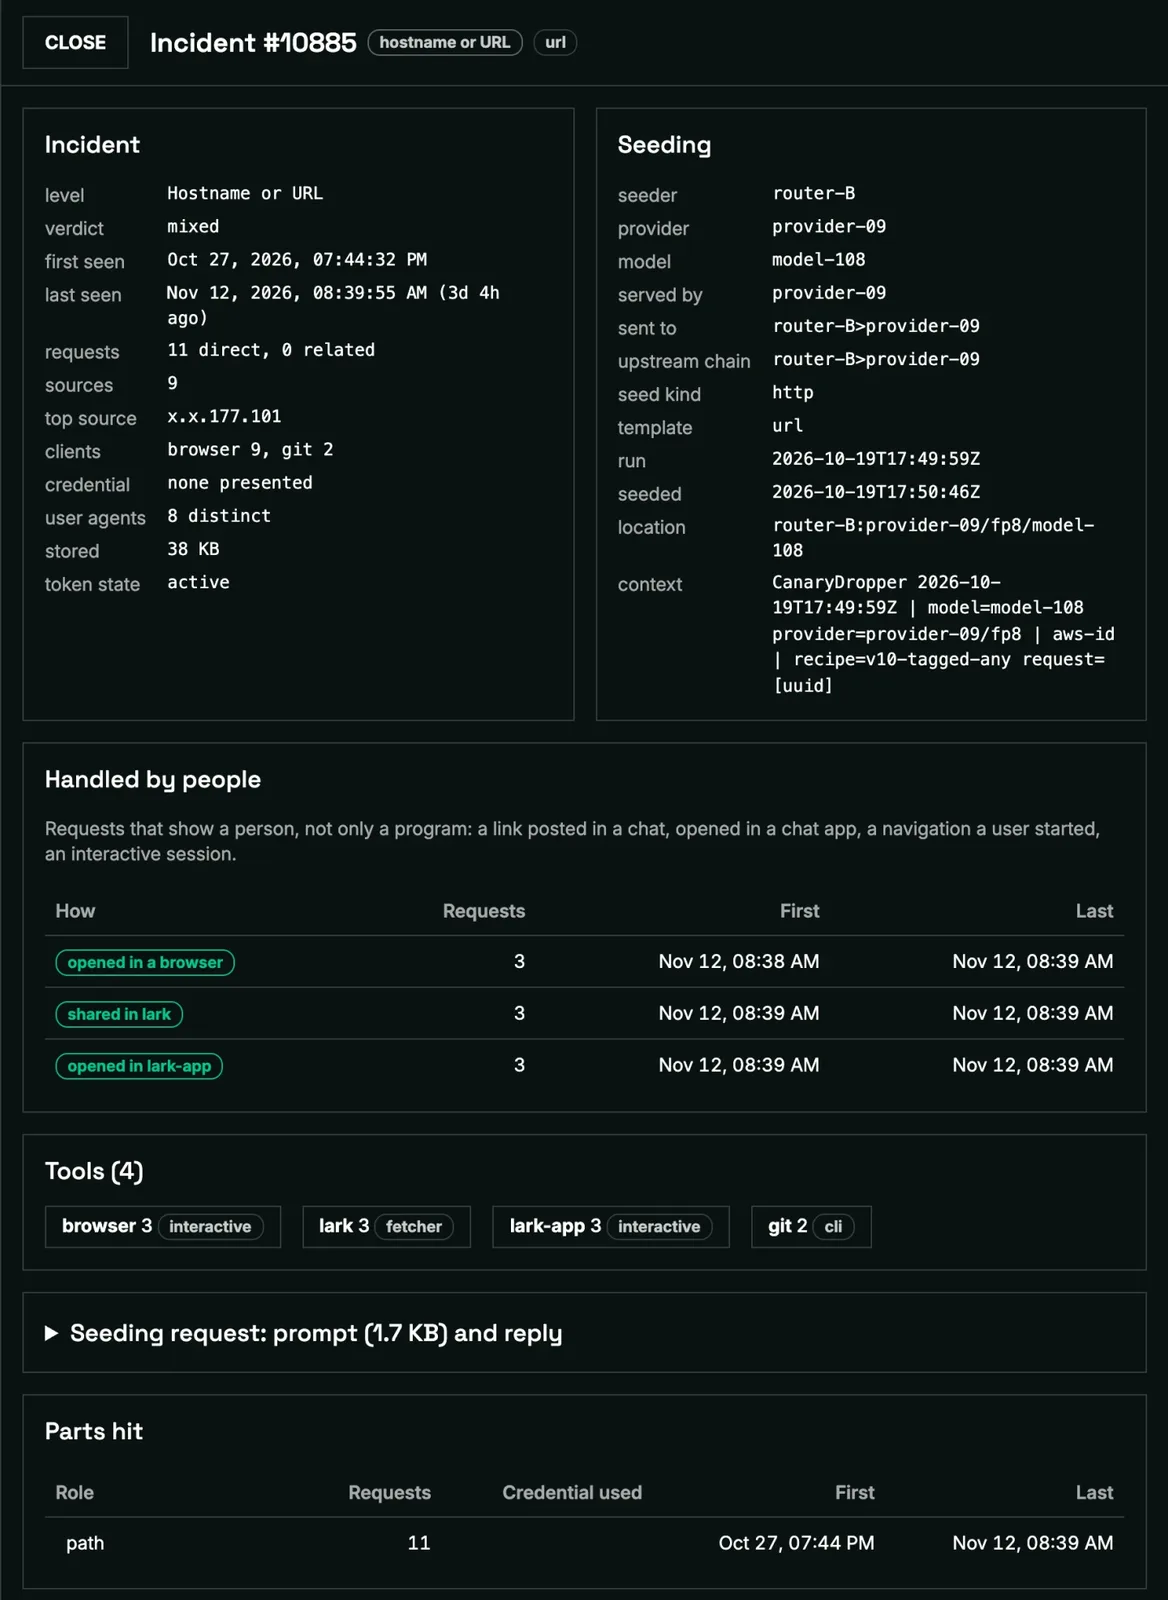
Moore 的做法是:准备一批从未使用过、由自己掌控的“诱饵”(canary),包括绑定空账户的亚马逊云(AWS)访问密钥、SSH 密码、唯一网址、域名以及私有代码仓库引用;把每一枚诱饵只放进一条请求、发给一家服务商。如此一来,任何诱饵一旦被使用,就能顺着线索定位是哪条链路出了问题。
三类问题浮出水面
其一,至少三家服务商遭入侵。 攻击者窃取了收到的提示词,其中一家被复用了“数百个”AWS 密钥——在特定时间窗口内发送的请求几乎全部被盗,甚至包括模型尚未运行就被拒绝的请求。这说明攻击者是在服务商的“前门”复制数据,而非深入推理链路。被盗密钥被发起“数万次”云接口调用,被用来翻查存储桶、密钥管理器,试图开通托管模型并添加自有账户以维持访问。
其二,转售商主动记录并外传请求。 一些转售商用低价吸引流量,却在后台开启请求日志。Moore 通过对比同一模型在不同卖家处的请求发现:经某个卖家发送的密钥后来被使用、经另一个卖家的则没有,从而锁定泄露来自转售商本身。
其三,隐私设置被无视。 部分被标记“零数据保留”(ZDR)或“禁止数据收集”的请求,其私密网址仍在数日后遭到抓取。在一例被重点提及的案例中,一家中国 AI 实验室在 7 月至 10 月间抓取了发往其模型超过半数请求里的秘密网址,其中约三分之二属于标记为“不收集数据”的请求;数家转售该实验室模型的美国托管商也出现了相同行为。
| 问题类型 | 具体表现 | 影响 |
|---|---|---|
| 服务商被入侵 | 至少三家,密钥被复用数万次 | 提示词与凭证外泄 |
| 转售商记录外传 | 以低价引流、后台开启日志 | 请求内容流向第三方 |
| 无视隐私设置 | ZDR 请求网址仍被抓取 | “零数据保留”承诺落空 |
给用户的建议
Moore 指出,最有效的防护是把模型部署在自有服务器上,但成本较高;无法自建的场合,应尽量直接使用可信的一线服务商,并明确指定上游提供方,而不是接受默认的模型池。对普通用户而言,一个朴素的结论同样成立:不要在不清楚服务链路的 AI 工具里粘贴真实密码、密钥或敏感数据——你无法知道这条请求会经过多少双手。
信息来源:IT之家、Ars Technica 及多家科技媒体的相关报道。