谷歌于当地时间 10 月 22 日在 AGNTCon + MCPCon 大会上宣布推出智能体计算引擎(Agent Compute Engine,简称 ACE)。这是一项面向 Google Cloud 的计算服务,目标是让每一个 AI 智能体都拥有安全、持久、可弹性伸缩的“专属电脑”。该服务此前已用于支撑 Gemini、Gemini 平台、Antigravity 以及谷歌内部的模型评估与强化学习流程,未来几个月将向开发者开放预览。
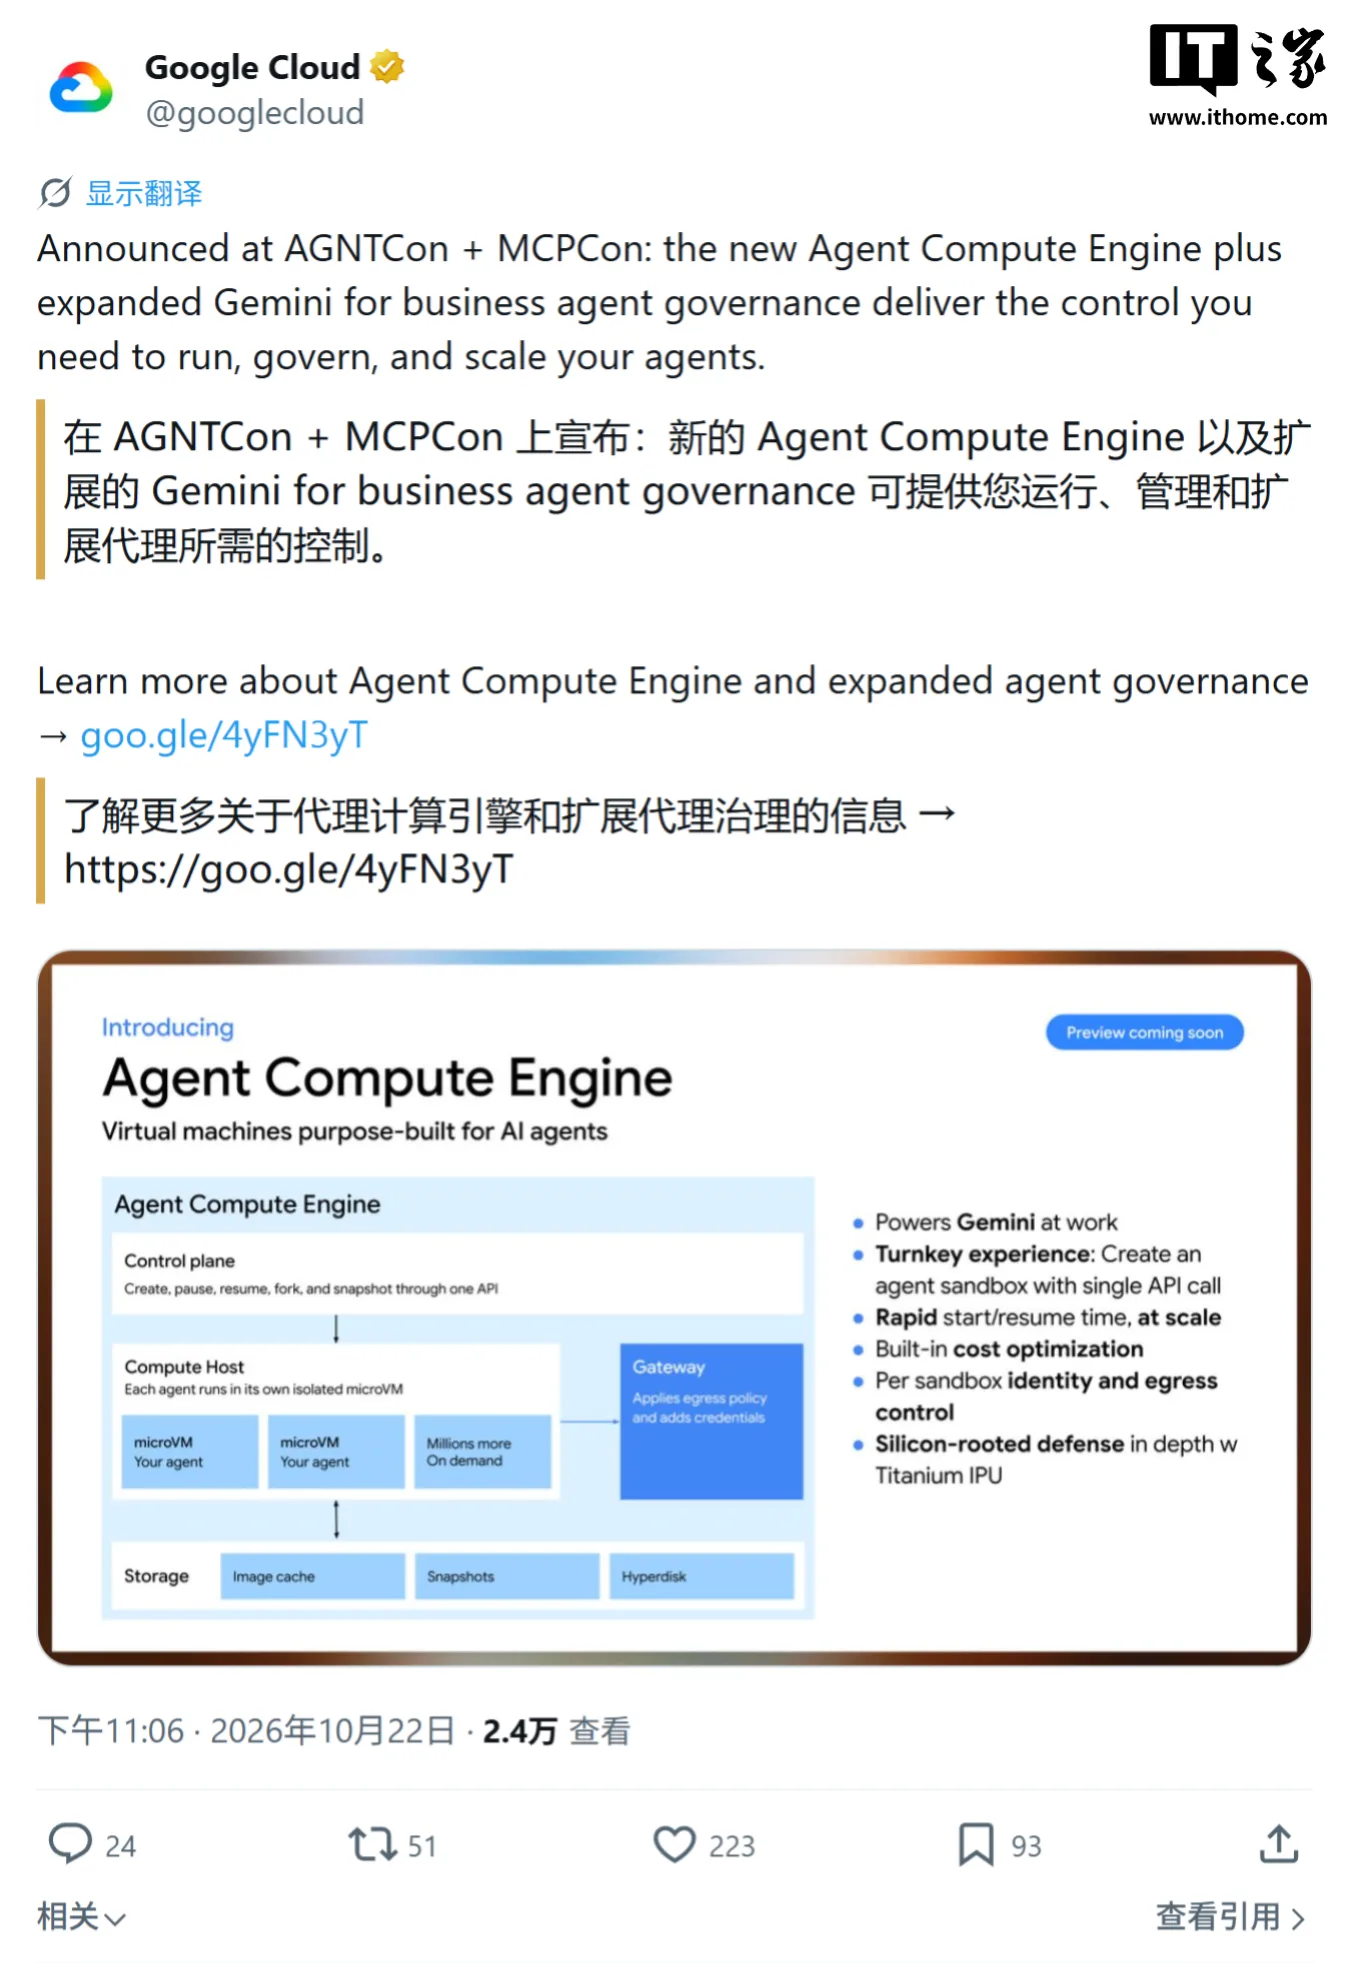
每个智能体一台 microVM
传统的虚拟机与容器都不完全契合智能体的运行特征。ACE 为每一个智能体分配一台独立的硬件隔离 microVM(微型虚拟机),拥有自己的客户内核与根权限,并通过硬件隔离的 Cloud Hypervisor 边界保障安全。智能体可以在其中安全地执行代码、调用工具、操控浏览器并完成多步骤任务。底层依托谷歌的 Titanium 卸载芯片提供芯片级的纵深防御,沙箱内不保存任何凭据,服务密钥在 microVM 之外注入,以降低被滥用或数据泄露的风险。
空闲自动“下班”,唤醒不到半秒
ACE 最大的特点在于“持久且可暂停”。当智能体完成一次工具调用、进入“思考”或等待外部响应时,其 microVM 会通过快速检查点与快照挂起并释放资源;需要继续工作时,又能从快照中迅速恢复文件与内存状态。谷歌称,在 20 万个智能体的测试中,暂停与恢复的耗时不到 500 毫秒,并能以每秒约 500 次的速率持续激活。借助写时复制(copy-on-write)的内存共享与快照复制,单台物理服务器可以承载数量级更多的智能体实例。
持久化与企业管理
每个 microVM 配备独立的 Hyperdisk 持久化磁盘,可跨长周期会话保存执行工作区与智能体上下文。ACE 还直接织入谷歌的云与身份体系,让企业数据在不出域的前提下被调用,并由与 microVM 同等的安全与身份模型统一治理,确保可追溯审计。谷歌同步公布了开源的 Kubernetes 运行时 Agent Substrate(运行于 GKE),沿用同样的智能体优先设计,宣称可实现最高约 10 倍于传统计算的计算密度。
配套治理能力
与 ACE 一同推出的是一系列智能体治理能力:Agent Gateway 提供可观测性、策略与安全防护;Agent Registry 维护已审批的智能体、工具、MCP 服务器、技能与模型清单;Agent Identity 为每个智能体提供基于标准、可用于登录、访问控制与审计的唯一身份;观测数据遵循 OpenTelemetry 规范输出指标、日志与链路。此外还提供令牌与成本治理,可对跨智能体、跨模型的令牌消耗进行核算并设置预算护栏。