谷歌公司本周二(9 月 15 日)确认,部分 Pixel 手机用户曾遭到一次针对性的零日(0-Day)网络攻击。漏洞编号为 CVE-2026-58704,CVSS 危险评分 8.0(满分 10),已被美国网络与基础设施安全局(CISA)纳入“已知被利用漏洞”(KEV)目录,并要求联邦机构在 9 月 19 日前完成修补。
该漏洞位于 Pixel 手机的蜂窝调制解调器(基带)中,源于一段代码的逻辑错误,可导致权限绕过。谷歌在公告中描述,攻击者可借此实现“远程(邻近/邻接)的权限提升”,且“无需用户进行任何交互”。换言之,受害者不必点击链接、打开文件或接听电话,攻击便可能在毫无察觉的情况下发生。安全分析指出,攻击向量被归类为“邻接”(adjacent),意味着攻击者通常需处于目标设备的无线电信号覆盖范围内,通过蜂窝网络接口发起利用。
基带为何成为“无声”突破口
谷歌表示,有迹象表明该漏洞已在野外遭到“有限、有针对性的利用”,但未披露受影响的具体机型数量、攻击方身份或攻击目的。历史上,此类无需交互的基带漏洞常被商业间谍软件供应商或国家背景的监控机构所青睐,因为基带运行在安卓应用安全模型之下,是传统端点检测难以触及的盲区,可成为进一步深入设备的隐蔽跳板。
如何修补
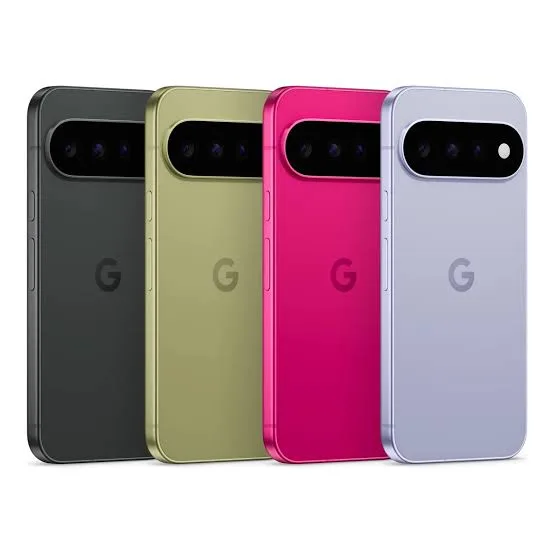
本次修复随 2026 年 9 月 Pixel 安全更新推送,该更新共修复 110 项漏洞,其中仅 CVE-2026-58704 被确认已在野利用。安全补丁级别达到 2026-09-05 或更新的 Pixel 设备均受保护,覆盖 Pixel 6 系列至最新 Pixel 11 家族,以及 Pixel Tablet 与 Fold 机型。用户可前往“设置 → 系统 → 软件更新”中升级。
由于利用无需用户配合,拖延更新并无有效的行为规避手段。谷歌建议支持的设备尽快安装 9 月安全更新;对记者、企业高管等高风险人群,及时修补尤为重要。