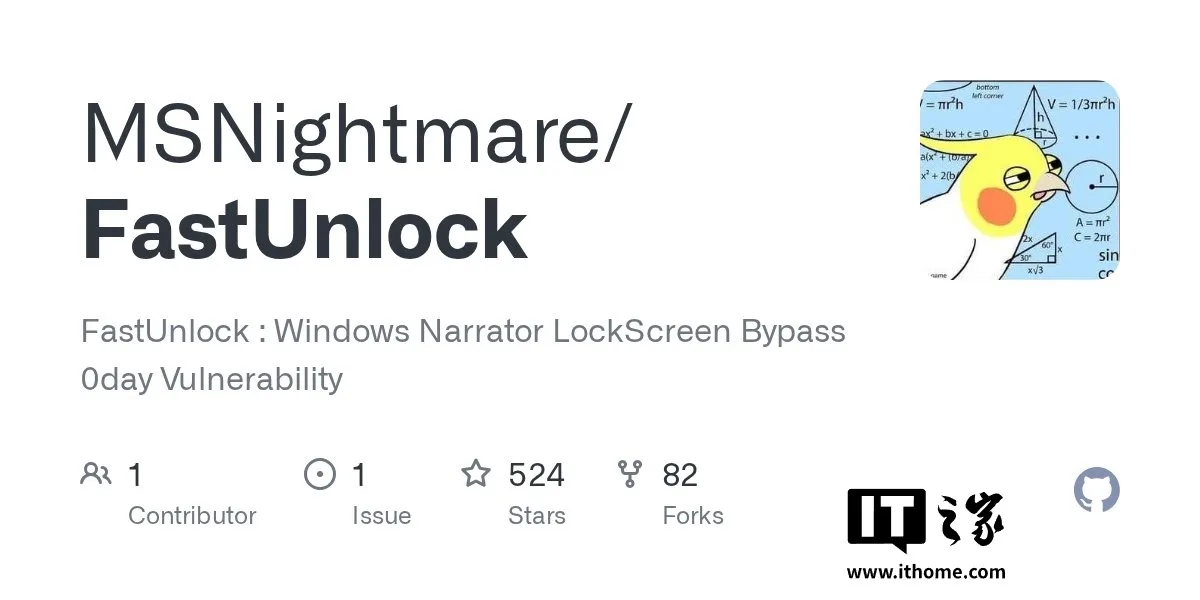
结论:2026 年 11 月 21 日,安全研究者 Abdelhamid Naceri 公开披露 Windows 11 零日漏洞 FastUnlock,称可在锁屏状态下绕过登录、约 5 分钟访问启用 BitLocker 加密的设备——被绕过的不是加密算法,而是锁屏与磁盘加密之间的运行态边界。 关键数字:约 5 分钟攻破 / 影响 Windows 11 26H2(已装 2026 年 11 月安全更新)/ 暂无补丁与 CVE 编号。
| 项目 | 内容 |
|---|---|
| 漏洞名 | FastUnlock(零日,暂无 CVE 与官方补丁) |
| 披露者 | Abdelhamid Naceri(网名 MSNightmare) |
| 利用前提 | 物理接触设备 + 至少一个账户关联在线微软账户 |
| 关键入口 | 系统内置讲述人(Narrator)屏幕阅读功能 |
| 代码上下文 | 锁屏账户 WsiAccount(非管理员权限) |
锁屏是怎么变成攻击入口的
FastUnlock 的攻击链路不依赖内存破坏,而是把几个正常系统功能串成一条可操作路径。攻击者需先物理接触目标电脑,且设备上至少有一个账户关联在线微软账户。
演示流程从登录页面的”忘记 PIN 码”或密码重置入口切入,通过 Win+U 启用讲述人,再借助隐藏的后台窗口和组合键导航进入设置界面。讲述人会聚焦到一个不可见的后台窗口,攻击者用 Caps Lock 加方向键、回车、空格等组合操作该界面。
进入界面后,攻击者可在锁屏账户 WsiAccount 上下文中执行代码:沿”蓝牙与设备—自动播放—可移动驱动器”的路径访问 U 盘并运行可执行文件。研究者声称,在装有 2026 年 11 月安全更新的 Windows 11 26H2 设备上,攻破一台启用 BitLocker 的机器约耗时 5 分钟,并称在多台设备上可复现。
说”攻破 BitLocker”其实不准确
标题里”攻破 BitLocker 加密电脑”容易引发误解。BitLocker 的核心价值是保护设备离线状态下的数据机密性,例如设备丢失后被拆盘读取。设备正常启动到登录界面时,系统卷通常已解锁,锁屏只是会话层认证界面,并非完整的物理安全边界。
FastUnlock 没有破解 BitLocker 的加密算法,也没有还原密钥,而是利用了一个已经解锁的加密卷。攻击者在未完成用户认证时获得代码执行能力,从而可能访问已挂载的加密卷数据、运行外设程序。
这意味着加密设备”失守”的准确含义是访问控制边界被绕过,而非算法被破解。BitLocker 仍能抵御部分离线拆盘攻击,但无法单独承担”物理接触+锁屏绕过+代码执行”的复合威胁。代码运行在受限账户 WsiAccount 上下文,并非管理员权限。
哪类设备风险最现实
漏洞需要物理接触,降低了远程利用的可能,却命中长期被低估的场景:营业厅前台、运维终端、维修周转机和无人值守设备。这些设备多关联微软账户、外设使用频繁,攻击链里的自动播放与可移动介质路径尤其值得警惕。
研究者还提到可结合另一零日 SignDrop(11 月 10 日发布)提升至完全控制,但未经第三方验证。截至公开报道,尚无证据显示相关手法已被用于真实攻击。
这意味着什么
FastUnlock 把”磁盘加密 + 锁屏认证”这一默认组合推上压力测试台。它提醒终端管理者,安全边界从来不是某一个功能,而是功能之间的组合方式——任何一层被默认为”足够安全”,都可能在层间缝隙被利用时失效。
值得注意的是,所有”5 分钟”和”攻破”的表述均来自研究者的公开演示与声明,微软尚未发布公告、CVE 编号或修复时间表。下一轮计划于 12 月 8 日发布的系统更新是否修复该漏洞,公开信息尚未确认。
对普通用户而言,开机锁屏的笔记本并不等于已受保护。物理接触场景下,防住”谁能碰到设备”比事后追踪更有效。
常见问题
FastUnlock 破解了 BitLocker 加密算法吗?
没有。它绕过的是锁屏认证与访问控制边界,利用开机后已解锁的加密卷,并未破解算法或还原密钥。离线拆盘攻击仍会被挡住。
普通家庭用户需要紧张吗?
漏洞要求物理接触设备且关联在线微软账户,远程无法利用,普通用户不必恐慌。风险主要集中在公用、无人值守和维修周转设备。
现在有什么缓解办法?
公开报道建议:为 BitLocker 加启动 PIN(TPM+PIN)、离开时关机或休眠(睡眠无效)、在敏感设备上禁用讲述人或关闭自动播放。这些属临时缓解,并非官方补丁。
信息来源
信息来自安全研究者 Abdelhamid Naceri 的 GitHub 说明、IT之家、凤凰网科技及腾讯新闻报道(2026 年 11 月 21 日发布)。