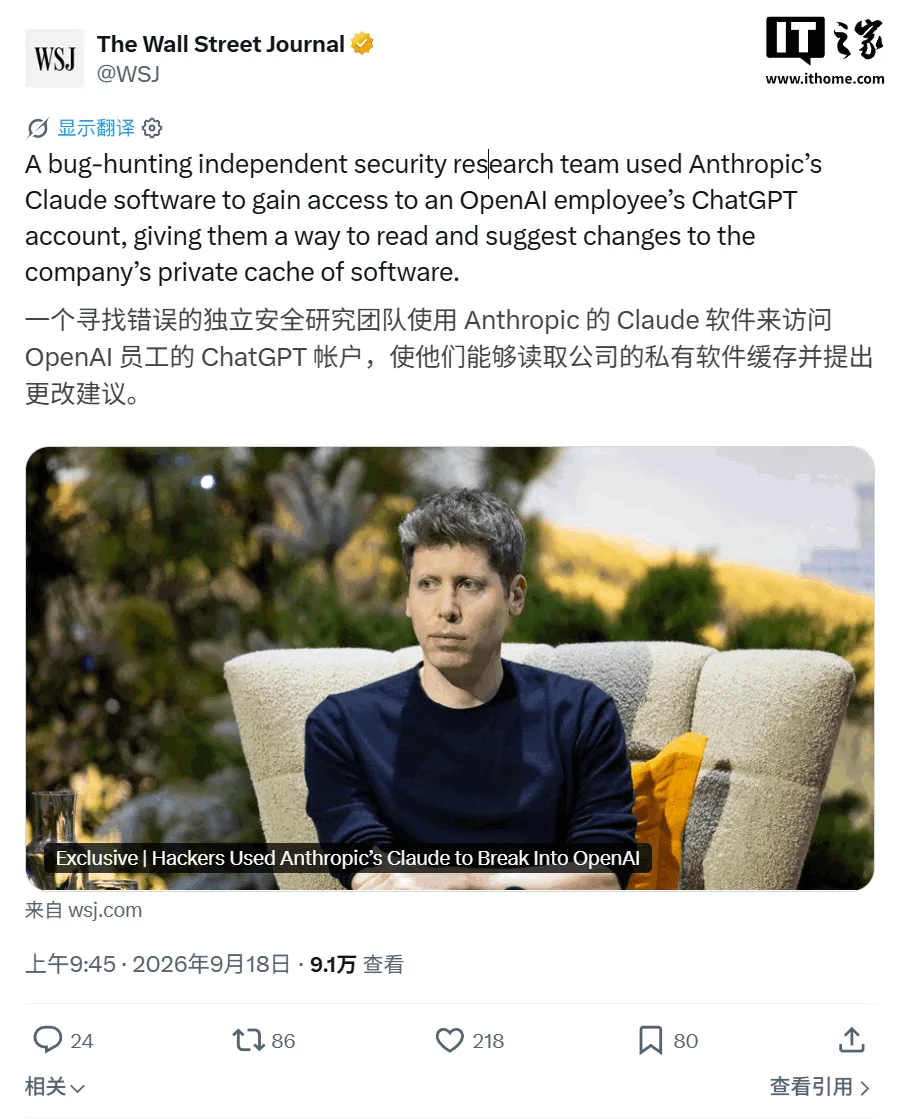
据《华尔街日报》9 月 18 日报道,一支独立安全研究团队利用 Anthropic 的 Claude 模型,成功入侵了 OpenAI 一名员工的 ChatGPT 账户,并借此读取了这家公司私有软件代码库的文档。OpenAI 在确认漏洞后向该团队支付了 6500 美元(约合 4.37 万元人民币)赏金。
三个人的”越权”实验
涉事团队来自网络安全初创公司 Hacktron AI,曾参与 OpenAI 的漏洞赏金计划。该计划为研究人员提供”安全港”,允许其在授权范围内对企业的系统发起压力测试。团队在发现漏洞后迅速向 OpenAI 报告,两处问题目前均已修复。
OpenAI 确认,黑客发现了两个缺陷:一处位于托管其社区论坛的第三方服务 Discourse,另一处涉及 OpenAI 自身。公司表示已收窄社区登录令牌的权限范围,并撤销了受影响的令牌和会话。Anthropic 发言人对这一事件拒绝置评。
从一张图片开始的入侵
此次入侵始于 7 月 23 日。Hacktron 研究人员当天发现 Discourse 在处理特定图像文件时存在漏洞,并借助面向合格网络安全从业者开放的 Claude Opus 4.8 特殊版本编写利用代码。首次尝试并未成功;当晚 Anthropic 发布 Opus 5,次日 Claude 便找到了利用方法。
被利用的漏洞编号为 CVE-2026-45788,属于 Discourse 安全上传功能中的无限制上传漏洞,攻击者在知晓受保护上传地址的情况下,无需身份验证即可远程发起攻击。Discourse 称已在 7 月 25 日接到通知当天完成修复。
论坛令牌竟能打开 ChatGPT
攻击让研究人员得以访问托管 OpenAI 论坛的 Discourse 服务器,并获取账户登录令牌。令他们意外的是,这些令牌在 ChatGPT 上同样有效,其中也包括属于 OpenAI 员工的账户,还可用于访问 OpenAI 的 GitHub 服务。
研究人员以 ChatGPT 为界面,读取了名为”Monorepo”的大型软件仓库中的文件。据知情人士透露,Monorepo 是 OpenAI 存放算法机密的核心仓库,相当于公司的”秘方”,用于让模型运行得更快、更高效,但不包含模型权重。意识到已能访问敏感数据后,团队停止了攻击,但此前已提交了一条带”Hacktron AI Team PoC”字样的”拉取请求”作为访问证明(该请求未被接受)。
OpenAI 表示,对 GitHub 的审查发现了对私有仓库元数据和代码更改的”有限读取”。
AI 让攻击门槛大幅降低
Hacktron AI 首席技术官 Mohan Pedhapati 表示,此次攻击表明,由国家支持的高级网络团队确有真实机会窥探美国 AI 企业的机密。”我不觉得我们比他国威胁者更聪明。我们只是三个拥有 Claude 和 Codex 订阅的人。”他说。
AI 安全公司 Abundant Security 首席技术官 Joshua Saxe 在审阅事件报告后指出,在 AI 时代保护企业机密的复杂度显著提升——过去真正擅长挖漏洞的专家只有几千人,如今得益于 AI,普通人也能获得这种能力。网络安全公司 ThreatDown 则称,犯罪分子同样在获取这类能力,在网络论坛上,此类增强型账户的非法访问权限最低只需 800 美元(约合 5377 元人民币)即可买到。
背景方面,OpenAI 于 9 月 16 日披露了此前未报告的安全事件,并宣布新的安全事件报告政策;公司总裁格雷格·布罗克曼表示,已从原有项目中抽调约 25% 的生产工程师投入安全防护与架构加固。