功能定位:给照片一张”数字底片”
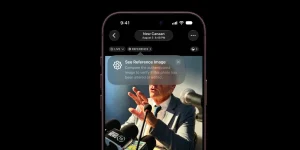
苹果公司 9 月 15 日发布技术博文,详细介绍在 iPhone 18 Pro 与 iPhone 18 Pro Max 上推出的 Apple Reference Image(可验证摄影)功能。这是一种可选的”参考模式”(Reference mode),在按下快门的那一刻就对照片进行硬件级证明与时间戳绑定,确保图像确实来自真实传感器,从而对抗 AI 生成的伪造图片。该功能面向新闻机构与证据留存等对图像来源有高可信度要求的场景。
为什么需要硬件级溯源
随着 AI 修图与图像生成工具的普及,仅凭”看起来真实”已不足以证明照片记录了真实发生的事件。行业现有方案多基于 C2PA 标准,在拍摄完成、进入软件处理流程后才附加来源元数据,并对之后的编辑历史进行认证。苹果指出,这种做法在编辑链路的任何一环被攻破时都可能出现漏洞,而且拍摄者无法察觉认证是否失效。
Apple Reference Image 的思路有所不同:它将整个流程拆成两个阶段——先生成”安全数字底片”(secure digital negative),再把底片”冲洗”成参考图像。两个阶段各自获得苹果最强的保护。
技术实现:从传感器签名开始
在拍照瞬间,iPhone 18 Pro 与 18 Pro Max 定制的图像传感器会抓取原始像素数据,并由安全隔区处理器(SEP,Secure Enclave Processor)对关键元数据(如焦段、数字变焦等)进行签名,形成一份不可伪造的”数字底片”。签名发生在图像压缩与系统处理之前,理论上无法事后补签或被篡改。
时间戳方面,系统并非依赖设备通用操作系统提供的时间(苹果认为这部分可能被篡改),而是定期接收安全的加密时间戳令牌,作为拍摄时间的下界;拍摄完成后再请求一个时间戳作为上界。通过一前一后两个边界,苹果可以验证照片是在这段时间内拍摄的。
云端验证与隐私保护
传感器层面完成签名后,数据进入私有云计算(Private Cloud Compute,PCC)进行验证与处理。PCC 会校验传感器与安全隔区的签名、确认二者属于同一台 iPhone,并检查时间戳,随后将数字底片”冲洗”成最终的 JPEG 参考图像。整个过程在隐私保护下进行:图像内容不会暴露给苹果或任何第三方,外界也无法判断两张参考图像是否由同一台设备拍摄。
最终参考图像采用传统密码学与后量子密码学结合的方式签名,苹果称其具备抗量子攻击的验证能力。
信任链从出厂开始,且可撤销
Apple Reference Image 的信任链在 iPhone 制造阶段、传感器首次初始化时就已经建立:传感器生成签名密钥对,私钥仅保留在传感器内,公钥由工厂记录站用工厂证书签名,并记录进设备的硬件清单。此后的每一张参考模式照片,都用这把私钥签名,把像素数据与传感器元数据绑定到具体相机模组,之后再交给 iOS 进一步处理。
为防止被攻破的传感器持续签发可信图像,苹果设计了撤销机制:若某个传感器被判定为不可信,PCC 将不再为其签发的参考图像背书;单独的图像若后续被认定为伪造,也可被单独撤销,且苹果设备会定期拉取更新后的撤销列表。
适用范围与意义
苹果表示,这是目前唯一一套在商用设备上满足”语义真实性、抗攻破、隐私保护”三项核心要求的图像来源系统,首发于 iPhone 18 Pro 与 18 Pro Max 的主摄传感器。外界评论认为,其实用受益方目前相对聚焦——例如战地记者可证明一张在参考模式下拍摄的图片确为真实场景而非 AI 生成。